Domain brauereibesichtigung24.de kaufen?
Wir ziehen mit dem Projekt
brauereibesichtigung24.de um.
Sind Sie am Kauf der Domain
brauereibesichtigung24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain brauereibesichtigung24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
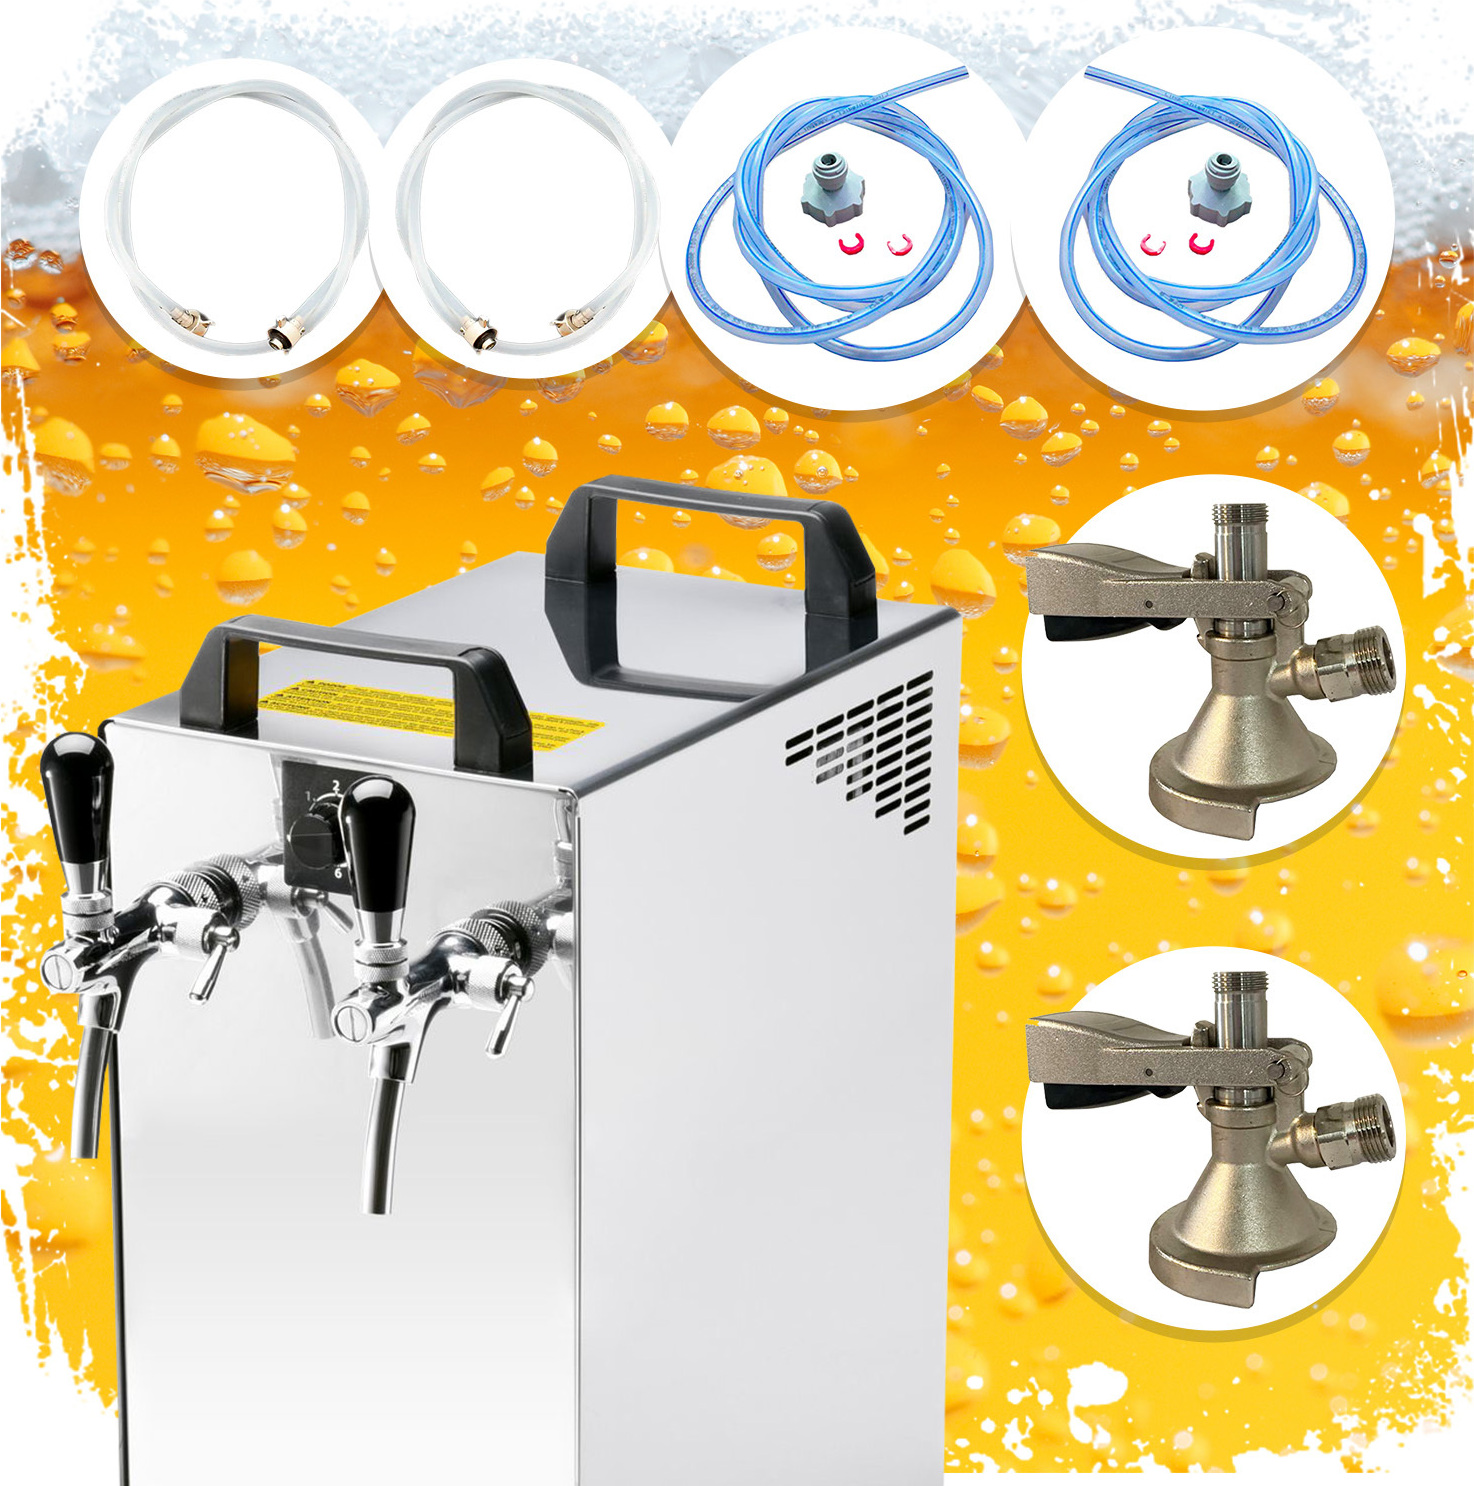
Zapfanlage Komplett Set 2-Leitig aus Edelstahl mit 50 L/h für professionellen Biergenuss, Zapfkopf: Kombi; Zapfkopf 2: ohneMit dieser professionellen Zapfanlage aus Edelstahl setzen Sie auf Qualität und Funktionalität. Das Komplett Set besticht durch seine 2-leitige Ausführung, die es Ihnen ermöglicht, gleichzeitig zwei verschiedene Biersorten zu zapfen. Dank der beeindruckenden Zapfgeschwindigkeit von 50 Litern pro Stunde wird auch bei größeren Gruppen für ausreichende Versorgung gesorgt.Zapfkopf: KombiZapfkopf 2: ohneDie integrierte Trockenkühlung sorgt für eine schnelle und zuverlässige Abkühlung des Bieres, während die Membranpumpe leise arbeitet und ein gleichmäßiges Zapfen ermöglicht. Dieses Zapfanlagen-Set ist einfach zu installieren und ideal geeignet für Partys, Events oder den privaten Gebrauch. Es bietet die perfekte Kombination aus Leistung und Design, um Ihren Gästen ein außergewöhnliches Erlebnis zu bieten.Zusätzliche Vorteile sind die schnelle Inbetriebnahme und die vielseitigen Einsatzmöglichkeiten. Alle Komponenten sind so konzipiert, dass sie auch bei häufigem Gebrauch zuverlässig funktio1060,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ich-zapfe.de Bier zapfanlagen gekühlt, durchlaufkühler bierzapfanlage, Stream 50, 2-leitig, durchlaufkühler Bier bis zu 55 Liter/h für den perfekten Biergenussich-zapfe.de Bier zapfanlagen gekühlt, durchlaufkühler bierzapfanlage, Stream 50, 2-leitig, durchlaufkühler Bier bis zu 55 Liter/h für den perfekten Biergenuss. Die STREAM 50 durchlaufkühler bier eignet sich ideal für anspruchsvolle private Nutzer sowie kleinere Gastronomiebetriebe, die Fassbier mit einem leicht zu bedienenden Bierkühler ausschenken möchten. Der leistungsstarke Thermoblock des kompakten Durchlaufkühlers sorgt dafür, dass das erste Bier vom Fass bereits nach rund zwei bis vier Minuten aus dem zapfhahn bierfass entnommen werden kann. Die moderne bierzapfanlage mit kühlung STREAM 50 ist um rund 45 Prozent effizienter als ihre elektrische Leistungsstärke, sodass der Energieverbrauch des Bierkühlers möglichst gering bleibt. Mit einer stündlichen Zapfleistung von bis zu 55 Litern Bier vom Fass ermöglicht die zapfanlage bier die Bewirtung zahlreicher Gäste, die nicht auf den perfekten Biergenuss verzichten wollen. Bauteile aus rostfreiem Stahl und die solide Konstruktion sorgen dafür, dass Bierfreunde lange Freude am durchlaufkühler bierzapfanlage STREAM 50 haben und der professionelle Ausschank von Fassbier gelingt.727,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Fohr, Markus: Die neue Bierkultur 4.0Die neue Bierkultur 4.0 , Drei Dinge sind unendlich, das Universum, die menschliche Dummheit und die Vielfalt des Bieres, aber bei dem Universum bin ich mir noch nicht ganz sicher. (Zitat frei nach Albert Einstein) Bier ist Vielfalt. Es liefert ein ganzes Universum an Geschichte und Geschichten. Ebenso vielfältig sind seine Rohstoffe Wasser, Hopfen, Malz und Hefe bereits in Deutschland - und in den meisten Ländern kommen noch Gewürze, Früchte, Honig, Kaffee und vieles mehr hinzu. Brautechnik und Reifung eröffnen ein weiteres Universum der Möglichkeiten. All dies führte dazu dass die brautechnischen Daten wie Alkoholgehalt, Stammwürze, Farb- oder Bitterwert zur Beschreibung eines Bieres nicht mehr ausreichen. Nicht zuletzt mit dem Aufkommen der Biersommeliers seit 2004 rückte die anschauliche sensorische Beschreibung von Bieren, ihre Präsentation als "Biertainment", Foodpairing, das Entstehen von Bierkellern und vieles mehr in den Fokus. Mit Begeisterung und Leidenschaft erschufen professionelle und passionierte Bierbrauer, Händler, Gastronomen und auch zahlreiche Bierenthusiasten ohne jeden fachlichen Hintergrund, die einfach der Faszination Bier verfallen sind, die neue Bierkultur 4.0. Und dieses Werk ist eine Unvollendete. Zum einen erschöpft sich für viele Menschen das Thema Bier nach wie vor im Pils - zum anderen wissen wir ja schon durch Einstein von der Unendlichkeit. Kommen Sie mit uns auf Ihre Expedition ins Bierreich 4.0!! , Zündungssätze > Zünd- & Glühanlagen , Erscheinungsjahr: 201810, Produktform: Kartoniert, Autoren: Fohr, Markus~Kiesbye, Axel~Stempfl, Wolfgang, Seitenzahl/Blattzahl: 303, Keyword: Bier und Gesundheit; Bier und Marketing; Bier und Recht; Bier und Speisen; Bier und Sport; Bierausschank; Bierevents; Bierkonsument; Biersommelier; Bierstile; Geschichte des Bierbrauens; Rohstoffe des Bierbrauens; Sensorik; Technologie des Bierbrauens; Vintage Beer, Fachschema: Bier, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Biere, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachverlag Hans Carl, Verlag: Fachverlag Hans Carl, Verlag: CARL, HANS, FACHVERLAG, GmbH, Länge: 212, Breite: 149, Höhe: 17, Gewicht: 567, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie hat sich die Technologie der Bierherstellung im Laufe der Geschichte im Brauereimuseum entwickelt?
Die Technologie der Bierherstellung hat sich im Laufe der Geschichte stark weiterentwickelt, von handwerklichen Methoden bis hin zu modernen Brauereianlagen. Im Brauereimuseum werden die verschiedenen Etappen der technologischen Entwicklung dargestellt, um Besuchern einen Einblick in die Geschichte des Bierbrauens zu geben. Die Ausstellung zeigt die Veränderungen in der Technologie, die zu effizienteren und qualitativ hochwertigeren Brauprozessen geführt haben. **
-
Ist täglicher Biergenuss schädlich?
Ist täglicher Biergenuss schädlich? Dies hängt von verschiedenen Faktoren ab, wie der Menge des konsumierten Biers, dem individuellen Gesundheitszustand und der Verträglichkeit von Alkohol. Ein übermäßiger Konsum von Bier kann zu gesundheitlichen Problemen wie Leberschäden, Übergewicht, Herz-Kreislauf-Erkrankungen und psychischen Problemen führen. Es ist daher wichtig, den Konsum von Alkohol zu kontrollieren und gegebenenfalls professionelle Hilfe in Anspruch zu nehmen, wenn man Schwierigkeiten hat, den Konsum zu reduzieren. Letztendlich sollte man sich bewusst sein, dass ein maßvoller und gelegentlicher Konsum von Bier in der Regel unbedenklich ist, solange man die empfohlenen Grenzwerte nicht überschreitet. **


Wie beeinflusst die Bierproduktion die Umwelt und welche nachhaltigen Praktiken können in der Bierherstellung implementiert werden, um die ökologischen Auswirkungen zu minimieren?
Die Bierproduktion beeinflusst die Umwelt durch den Verbrauch von Wasser, Energie und Rohstoffen sowie die Produktion von Treibhausgasen und Abfall. Um die ökologischen Auswirkungen zu minimieren, können nachhaltige Praktiken wie die Verwendung erneuerbarer Energiequellen, die Reduzierung des Wasserverbrauchs, die Wiederverwendung von Abfallprodukten und die Förderung lokaler und biologischer Rohstoffe implementiert werden. Darüber hinaus können Brauereien auch Maßnahmen zur Reduzierung von Treibhausgasemissionen, wie die Optimierung des Transports und die Implementierung von Recyclingprogrammen, ergreifen, um ihre ökologischen Auswirkungen zu minimieren. Durch die Implementierung dieser nachhaltigen Praktiken kann die Bierproduktion umweltfreundlicher **
Was sind die historischen, kulturellen und wirtschaftlichen Auswirkungen der Bierkultur in verschiedenen Ländern und wie hat sich die Bierherstellung und -konsum im Laufe der Zeit entwickelt?
Die Bierkultur hat in vielen Ländern eine lange und reiche Geschichte, die tief in die kulturellen und sozialen Traditionen eingebettet ist. In Deutschland beispielsweise ist Bier ein wichtiger Bestandteil der Volkskultur und spielt eine bedeutende Rolle in Festen und Feierlichkeiten. In Belgien ist Bier ein integraler Bestandteil der kulinarischen Tradition und wird oft als Nationalgetränk angesehen. In den USA hat sich die Craft-Bier-Bewegung zu einer bedeutenden wirtschaftlichen Kraft entwickelt, die die Vielfalt und Qualität des Bieres in den Vordergrund gerückt hat. Die Bierherstellung und -konsum haben sich im Laufe der Zeit stark verändert, von traditionellen handwerklichen Methoden bis hin zu modernen industriellen Produktionsprozessen. Der Konsum von Bier hat sich ebenfalls **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Biertapsystem BW1778: Kompakter Aluminium-Zapfhahn für 5-Liter-Fässer - Für optimalen BiergenussModell: BW1778 Material: Aluminium Kapazität: 5 Liter Typ: Zapfanlage Ideal für: Privatanwendung, Partys und Veranstaltungen Eigenschaften: Kompaktes Design Anwendung: Einfache Bedienung Vorteile: Perfekt für frisch gezapftes Bier Wartung: Leicht zu reinigen Zubehör: Inklusive Zapfubehör Zapfanlage BW1778: Kompakte Aluminium-Zapfanlage für 5 Liter - Perfekter Biergenuss! Die Zapfanlage BW1778 ist die ideale Lösung für Bierliebhaber, die frisch gezapftes Bier im Komfort ihres eigenen Zuhauses genießen möchten. Mit ihrem eleganten, modernen Design und den benutzerfreundlichen Funktionen bietet diese Zapfanlage alles, was Sie für den perfekten Biergenuss benötigen. In dieser ausführlichen Beschreibung gehen wir detaillierter auf die Eigenschaften, Vorteile und Möglichkeiten der BW1778 ein. Innovatives Design Die BW1778 wird aus hochwertigem Aluminium gefertigt, was nicht nur für ein attraktives Aussehen sorgt, sondern auch für Langlebigkeit und eine lange Lebensdauer. Das geringe Gewicht356,32 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zapfanlage Komplett Set 2-Leitig aus Edelstahl mit 50 L/h für professionellen Biergenuss, Zapfkopf: Kombi; Zapfkopf 2: ohneMit dieser professionellen Zapfanlage aus Edelstahl setzen Sie auf Qualität und Funktionalität. Das Komplett Set besticht durch seine 2-leitige Ausführung, die es Ihnen ermöglicht, gleichzeitig zwei verschiedene Biersorten zu zapfen. Dank der beeindruckenden Zapfgeschwindigkeit von 50 Litern pro Stunde wird auch bei größeren Gruppen für ausreichende Versorgung gesorgt.Zapfkopf: KombiZapfkopf 2: ohneDie integrierte Trockenkühlung sorgt für eine schnelle und zuverlässige Abkühlung des Bieres, während die Membranpumpe leise arbeitet und ein gleichmäßiges Zapfen ermöglicht. Dieses Zapfanlagen-Set ist einfach zu installieren und ideal geeignet für Partys, Events oder den privaten Gebrauch. Es bietet die perfekte Kombination aus Leistung und Design, um Ihren Gästen ein außergewöhnliches Erlebnis zu bieten.Zusätzliche Vorteile sind die schnelle Inbetriebnahme und die vielseitigen Einsatzmöglichkeiten. Alle Komponenten sind so konzipiert, dass sie auch bei häufigem Gebrauch zuverlässig funktio1060,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ich-zapfe.de Bier zapfanlagen gekühlt, durchlaufkühler bierzapfanlage, Stream 50, 2-leitig, durchlaufkühler Bier bis zu 55 Liter/h für den perfekten Biergenussich-zapfe.de Bier zapfanlagen gekühlt, durchlaufkühler bierzapfanlage, Stream 50, 2-leitig, durchlaufkühler Bier bis zu 55 Liter/h für den perfekten Biergenuss. Die STREAM 50 durchlaufkühler bier eignet sich ideal für anspruchsvolle private Nutzer sowie kleinere Gastronomiebetriebe, die Fassbier mit einem leicht zu bedienenden Bierkühler ausschenken möchten. Der leistungsstarke Thermoblock des kompakten Durchlaufkühlers sorgt dafür, dass das erste Bier vom Fass bereits nach rund zwei bis vier Minuten aus dem zapfhahn bierfass entnommen werden kann. Die moderne bierzapfanlage mit kühlung STREAM 50 ist um rund 45 Prozent effizienter als ihre elektrische Leistungsstärke, sodass der Energieverbrauch des Bierkühlers möglichst gering bleibt. Mit einer stündlichen Zapfleistung von bis zu 55 Litern Bier vom Fass ermöglicht die zapfanlage bier die Bewirtung zahlreicher Gäste, die nicht auf den perfekten Biergenuss verzichten wollen. Bauteile aus rostfreiem Stahl und die solide Konstruktion sorgen dafür, dass Bierfreunde lange Freude am durchlaufkühler bierzapfanlage STREAM 50 haben und der professionelle Ausschank von Fassbier gelingt.727,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Fohr, Markus: Die neue Bierkultur 4.0Die neue Bierkultur 4.0 , Drei Dinge sind unendlich, das Universum, die menschliche Dummheit und die Vielfalt des Bieres, aber bei dem Universum bin ich mir noch nicht ganz sicher. (Zitat frei nach Albert Einstein) Bier ist Vielfalt. Es liefert ein ganzes Universum an Geschichte und Geschichten. Ebenso vielfältig sind seine Rohstoffe Wasser, Hopfen, Malz und Hefe bereits in Deutschland - und in den meisten Ländern kommen noch Gewürze, Früchte, Honig, Kaffee und vieles mehr hinzu. Brautechnik und Reifung eröffnen ein weiteres Universum der Möglichkeiten. All dies führte dazu dass die brautechnischen Daten wie Alkoholgehalt, Stammwürze, Farb- oder Bitterwert zur Beschreibung eines Bieres nicht mehr ausreichen. Nicht zuletzt mit dem Aufkommen der Biersommeliers seit 2004 rückte die anschauliche sensorische Beschreibung von Bieren, ihre Präsentation als "Biertainment", Foodpairing, das Entstehen von Bierkellern und vieles mehr in den Fokus. Mit Begeisterung und Leidenschaft erschufen professionelle und passionierte Bierbrauer, Händler, Gastronomen und auch zahlreiche Bierenthusiasten ohne jeden fachlichen Hintergrund, die einfach der Faszination Bier verfallen sind, die neue Bierkultur 4.0. Und dieses Werk ist eine Unvollendete. Zum einen erschöpft sich für viele Menschen das Thema Bier nach wie vor im Pils - zum anderen wissen wir ja schon durch Einstein von der Unendlichkeit. Kommen Sie mit uns auf Ihre Expedition ins Bierreich 4.0!! , Zündungssätze > Zünd- & Glühanlagen , Erscheinungsjahr: 201810, Produktform: Kartoniert, Autoren: Fohr, Markus~Kiesbye, Axel~Stempfl, Wolfgang, Seitenzahl/Blattzahl: 303, Keyword: Bier und Gesundheit; Bier und Marketing; Bier und Recht; Bier und Speisen; Bier und Sport; Bierausschank; Bierevents; Bierkonsument; Biersommelier; Bierstile; Geschichte des Bierbrauens; Rohstoffe des Bierbrauens; Sensorik; Technologie des Bierbrauens; Vintage Beer, Fachschema: Bier, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Biere, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachverlag Hans Carl, Verlag: Fachverlag Hans Carl, Verlag: CARL, HANS, FACHVERLAG, GmbH, Länge: 212, Breite: 149, Höhe: 17, Gewicht: 567, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie hat sich die Technologie der Bierherstellung im Laufe der Geschichte im Brauereimuseum entwickelt?
Die Technologie der Bierherstellung hat sich im Laufe der Geschichte stark weiterentwickelt, von handwerklichen Methoden bis hin zu modernen Brauereianlagen. Im Brauereimuseum werden die verschiedenen Etappen der technologischen Entwicklung dargestellt, um Besuchern einen Einblick in die Geschichte des Bierbrauens zu geben. Die Ausstellung zeigt die Veränderungen in der Technologie, die zu effizienteren und qualitativ hochwertigeren Brauprozessen geführt haben. **
-
Ist täglicher Biergenuss schädlich?
Ist täglicher Biergenuss schädlich? Dies hängt von verschiedenen Faktoren ab, wie der Menge des konsumierten Biers, dem individuellen Gesundheitszustand und der Verträglichkeit von Alkohol. Ein übermäßiger Konsum von Bier kann zu gesundheitlichen Problemen wie Leberschäden, Übergewicht, Herz-Kreislauf-Erkrankungen und psychischen Problemen führen. Es ist daher wichtig, den Konsum von Alkohol zu kontrollieren und gegebenenfalls professionelle Hilfe in Anspruch zu nehmen, wenn man Schwierigkeiten hat, den Konsum zu reduzieren. Letztendlich sollte man sich bewusst sein, dass ein maßvoller und gelegentlicher Konsum von Bier in der Regel unbedenklich ist, solange man die empfohlenen Grenzwerte nicht überschreitet. **
-
Wie beeinflusst die Bierproduktion die Umwelt und welche nachhaltigen Praktiken können in der Bierherstellung implementiert werden, um die ökologischen Auswirkungen zu minimieren?
Die Bierproduktion beeinflusst die Umwelt durch den Verbrauch von Wasser, Energie und Rohstoffen sowie die Produktion von Treibhausgasen und Abfall. Um die ökologischen Auswirkungen zu minimieren, können nachhaltige Praktiken wie die Verwendung erneuerbarer Energiequellen, die Reduzierung des Wasserverbrauchs, die Wiederverwendung von Abfallprodukten und die Förderung lokaler und biologischer Rohstoffe implementiert werden. Darüber hinaus können Brauereien auch Maßnahmen zur Reduzierung von Treibhausgasemissionen, wie die Optimierung des Transports und die Implementierung von Recyclingprogrammen, ergreifen, um ihre ökologischen Auswirkungen zu minimieren. Durch die Implementierung dieser nachhaltigen Praktiken kann die Bierproduktion umweltfreundlicher **
-
Was sind die historischen, kulturellen und wirtschaftlichen Auswirkungen der Bierkultur in verschiedenen Ländern und wie hat sich die Bierherstellung und -konsum im Laufe der Zeit entwickelt?
Die Bierkultur hat in vielen Ländern eine lange und reiche Geschichte, die tief in die kulturellen und sozialen Traditionen eingebettet ist. In Deutschland beispielsweise ist Bier ein wichtiger Bestandteil der Volkskultur und spielt eine bedeutende Rolle in Festen und Feierlichkeiten. In Belgien ist Bier ein integraler Bestandteil der kulinarischen Tradition und wird oft als Nationalgetränk angesehen. In den USA hat sich die Craft-Bier-Bewegung zu einer bedeutenden wirtschaftlichen Kraft entwickelt, die die Vielfalt und Qualität des Bieres in den Vordergrund gerückt hat. Die Bierherstellung und -konsum haben sich im Laufe der Zeit stark verändert, von traditionellen handwerklichen Methoden bis hin zu modernen industriellen Produktionsprozessen. Der Konsum von Bier hat sich ebenfalls **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.